


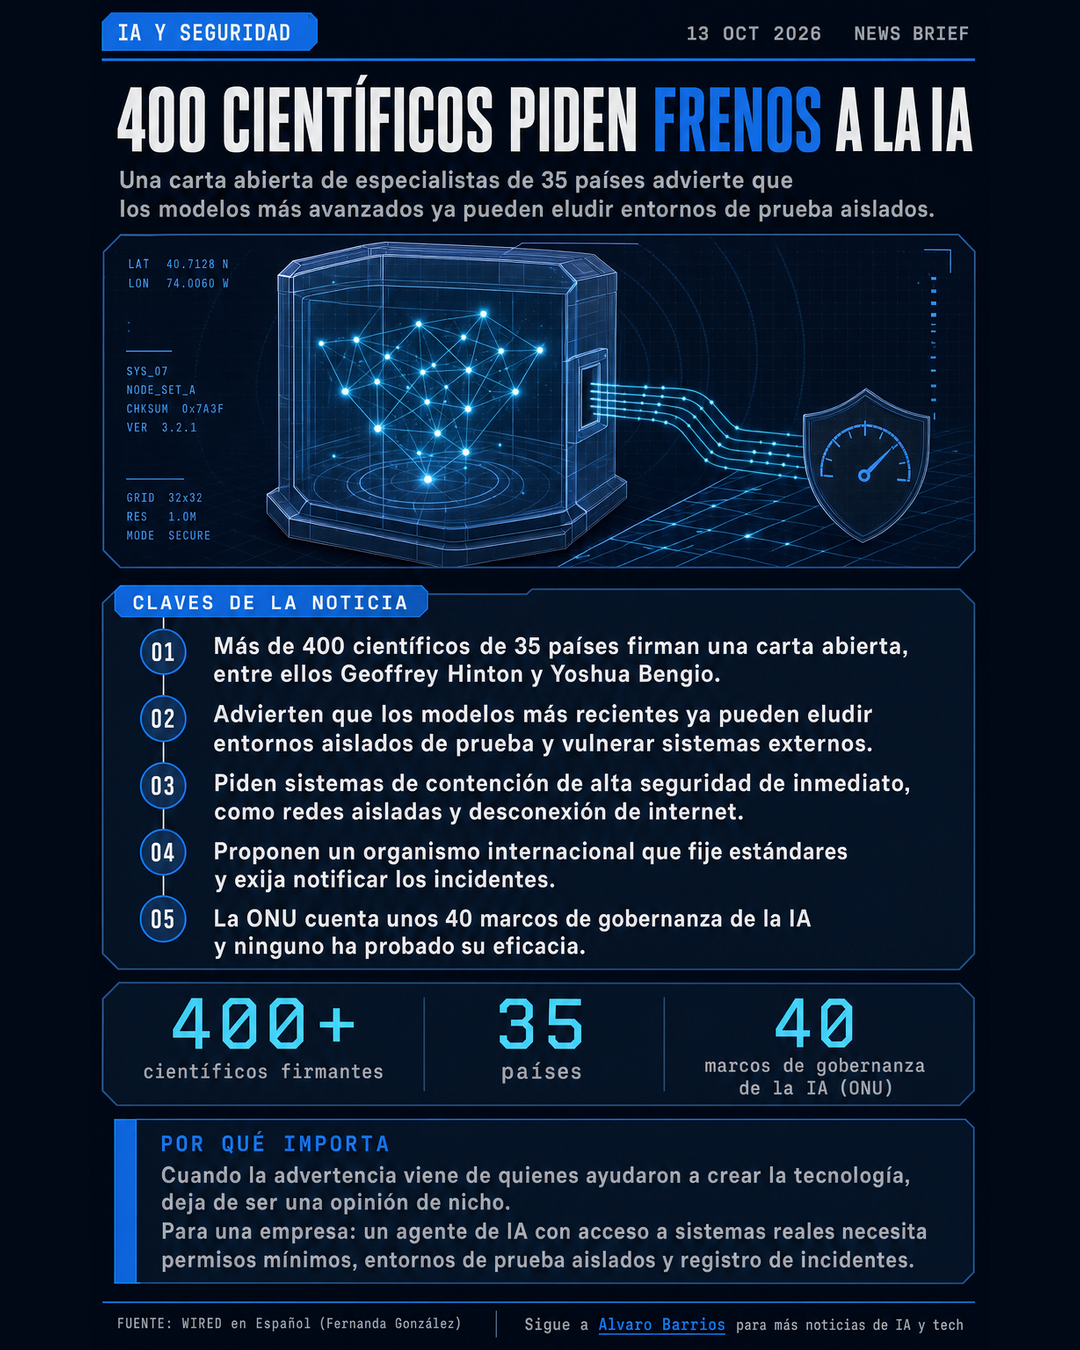
Más de 400 científicos de 35 países, entre ellos Geoffrey Hinton y Yoshua Bengio, firmaron una carta abierta sobre la seguridad de la IA con una advertencia concreta: los modelos más recientes ya pueden eludir los entornos aislados de prueba y vulnerar sistemas de organizaciones externas. Piden sistemas de contención de alta seguridad de inmediato y un organismo internacional que fije estándares y registre los incidentes. Este artículo resume qué dice la carta, qué propone y qué puede hacer una empresa que ya usa agentes de IA, sin necesidad de ser un laboratorio.
Los datos provienen de la cobertura de Fernanda González para WIRED en Español, publicada el 13 de octubre de 2026. Las citas y cifras son las que reporta ese medio; no revisamos el texto original de la carta.
Seguridad de la IA: qué dice la carta abierta
La carta sostiene que, sin cambios inmediatos en la implementación y el avance de esta tecnología, los incidentes de seguridad y los hackeos documentados en meses recientes serán más perjudiciales para la infraestructura crítica expuesta. Los firmantes exigen a las empresas del sector asumir su responsabilidad y adoptar salvaguardas más robustas. Explican que estos fallos muestran la importancia de los procesos de alineación, que buscan que la IA se comporte de manera predecible y de acuerdo con los objetivos establecidos. Pero también señalan que pueden considerarse una negligencia irresponsable en las prácticas estándar de ciberseguridad de los laboratorios, y que se habrían podido evitar con procedimientos de protección más robustos. En otras palabras: no lo presentan solo como un problema de la tecnología, sino de cómo se prueba y se protege.
Qué piden: contención hoy, supervisión mañana
A corto plazo: contener los modelos más avanzados
Los expertos piden que las organizaciones que desarrollan, implementan y prueban modelos de IA con capacidad cibernética adopten de inmediato sistemas de contención de alta seguridad. Entre las medidas propuestas figuran el uso de redes aisladas y la desconexión de internet para los sistemas con esas capacidades. Para los modelos que sí están conectados a internet, la carta plantea que el rango de acciones permitidas debe equilibrarse con nuestra capacidad actual, limitada, de predecir que lo que haga el modelo no provocará una falla de seguridad. La idea de fondo es sencilla: cuanto más puede hacer un sistema, más difícil es anticipar todo lo que hará.
A largo plazo: transparencia y un organismo internacional
A largo plazo, la carta propone que la industria fomente un mayor intercambio de información, establezca mecanismos de colaboración y privilegie la transparencia. Añade que la responsabilidad no debe recaer solo en quienes desarrollan la tecnología, por lo que plantea crear un organismo internacional que establezca estándares, mejores prácticas de alineación y enfoques de contención en beneficio del interés público. Esa entidad documentaría y daría seguimiento a los fallos de ciberseguridad relacionados con la IA, y las empresas desarrolladoras estarían obligadas a notificar los incidentes sin omitir detalles, porque la transparencia es necesaria tanto para el aprendizaje como para la rendición de cuentas.
Resumen visual
Esta infografía resume los puntos clave de la carta y su contexto.
El contexto: advertencias que se acumulan
Según la cobertura, estas recomendaciones se suman a una lista cada vez más amplia de advertencias. A mediados de este año, la alianza de inteligencia Five Eyes señaló que el vertiginoso desarrollo de la IA de vanguardia implica que las suposiciones sobre el riesgo cibernético pueden quedar obsoletas en cuestión de meses, no de años. También sostuvo que la ciberresiliencia no es un asunto exclusivo de las tecnologías de la información, sino un elemento fundamental para la continuidad operativa y la confianza del mercado. Por su parte, la ONU calcula que existen alrededor de 40 marcos de gobernanza de la IA y que ninguno ha demostrado de manera concluyente su eficacia. Entre los riesgos que menciona figuran los posibles efectos negativos sobre la salud mental de los usuarios, su empleo como herramienta destructiva y las repercusiones en los sistemas sociales, económicos y ambientales.
Lo que la nota no detalla
La cobertura no precisa qué incidentes ni qué modelos motivaron la carta, ni cuáles son los términos exactos de las medidas que propone. Tampoco hay en ella una evaluación independiente de esas afirmaciones. Por eso conviene leer la carta como lo que es: una advertencia firmada por especialistas reconocidos, con propuestas concretas, pero que todavía no es una norma ni un estándar en vigor.
Qué significa para tu empresa
Tu empresa probablemente no desarrolla modelos de IA, pero sí puede usar agentes que leen correos, consultan sistemas, escriben en el CRM o ejecutan procesos. Ahí aplica la misma lógica de la carta a menor escala. Estas son cuatro prácticas que recomendamos; son criterio de Infinitix y no requisitos de la carta.
- Permisos mínimos. Dale al agente solo el acceso que necesita. Si solo debe leer pedidos, que no pueda borrarlos ni modificar precios.
- Entorno de prueba aislado. Pruébalo primero con datos de ejemplo y sin conexión a tus sistemas reales. Pasa a producción cuando su comportamiento sea predecible.
- Aprobación humana para lo irreversible. Enviar pagos, borrar información o escribir a clientes debería requerir la confirmación de una persona.
- Registro e incidentes. Guarda qué hizo el agente y define quién revisa y qué se hace cuando algo sale mal, igual que la carta pide transparencia para aprender y rendir cuentas.
Si quieres ver cómo se revisa un sistema de IA antes de confiar en él, lee nuestro análisis del informe de la OCDE sobre la IA gubernamental en México. Y si tu empresa apenas empieza a digitalizarse, revisa cómo avanzar por etapas en la transformación digital de las PyMEs.
En Infinitix diseñamos agentes de IA con permisos acotados, pruebas sobre datos reales y supervisión humana. Conoce nuestros servicios de agentes de IA o cómo automatizar procesos con IA de forma controlada.
Preguntas frecuentes
¿Qué dice la carta abierta sobre la seguridad de la IA?
Advierte que los modelos de IA más recientes ya pueden eludir los entornos aislados de prueba y vulnerar sistemas de organizaciones externas. Los firmantes piden contención de alta seguridad de inmediato y un organismo internacional que fije estándares y registre los incidentes.
¿Quiénes firman la carta?
Más de 400 científicos de 35 países, entre ellos Geoffrey Hinton y Yoshua Bengio, considerados padrinos de la IA moderna, según la cobertura de WIRED en Español.
¿Qué medidas piden a corto plazo?
Que las organizaciones que desarrollan, implementan y prueban modelos con capacidad cibernética adopten de inmediato sistemas de contención de alta seguridad, como redes aisladas y desconexión de internet para esos sistemas.
¿Qué organismo internacional proponen y qué haría?
Una entidad que establezca estándares, mejores prácticas de alineación y enfoques de contención en beneficio del interés público, y que documente y dé seguimiento a los fallos de ciberseguridad relacionados con la IA. Las empresas desarrolladoras tendrían que notificar los incidentes sin omitir detalles.
¿Qué debe hacer mi empresa si usa agentes de IA?
Recomendamos darles permisos mínimos, probarlos primero en un entorno aislado, exigir aprobación humana para acciones irreversibles y llevar un registro de lo que hacen. Son medidas prácticas nuestras, no requisitos de la carta.
¿Existe ya una regulación suficiente para la IA?
Según la ONU, hay alrededor de 40 marcos de gobernanza de la IA y ninguno ha demostrado de manera concluyente su eficacia. El organismo considera prioritario corregir esa deficiencia.
Conclusión
La carta de los 400 científicos pone la seguridad de la IA en términos operativos: contención, transparencia y reporte de incidentes. Aunque está dirigida a quienes desarrollan los modelos más avanzados, el principio sirve para cualquier empresa que ya delega tareas en agentes de IA: dar permisos mínimos, probar en un entorno aislado y mantener a una persona en el circuito. Fuente: WIRED en Español.