


El hackeo a Binance, según las primeras investigaciones, habría comenzado en el portátil comprometido de un ingeniero DevOps, lo que permitió a un atacante acceder al sistema y hacer retiros no autorizados. Se estima el robo de activos en 6,300 millones de dólares, una cifra que lo convertiría en el mayor robo de criptomonedas registrado hasta la fecha. Los expertos lo describen como una advertencia para todo el sistema financiero: aunque la tecnología blockchain sea robusta, las vulnerabilidades pueden estar en los sistemas internos y en las dependencias externas. Este artículo resume lo que se sabe y qué lecciones deja a una empresa de cualquier tamaño. Es información, no una recomendación de inversión.
Los datos provienen de la nota de Europa Press publicada por El Economista el 30 de octubre de 2026. Las cifras y declaraciones son las que reporta ese medio; se trata de un incidente en investigación y las conclusiones pueden cambiar.
Hackeo a Binance: qué se sabe
El ciberataque contra la plataforma de intercambio de criptomonedas Binance es, en palabras de Chris Dimitriadis, director global de Estrategia de ISACA, una advertencia para todo el sistema financiero mundial. Se estima que el incidente supuso el robo de activos valorados en 6,300 millones de dólares, lo que lo convertiría en el mayor robo de criptomonedas registrado hasta la fecha. Dimitriadis se pregunta, en un comunicado, qué hace pensar que los sistemas financieros tradicionales están completamente protegidos si una plataforma construida sobre una tecnología tan robusta como blockchain puede sufrir un incidente de esta magnitud. La nota subraya que se trata de una estimación y de primeras investigaciones, por lo que las cifras y el origen podrían ajustarse.
El origen probable: el portátil de un ingeniero DevOps
Según las primeras investigaciones, el origen del incidente estaría en el ordenador portátil comprometido de un ingeniero DevOps, que permitió a un atacante acceder al sistema y realizar transacciones de retiro no autorizadas. Los perfiles DevOps suelen tener accesos amplios a la infraestructura, por lo que un equipo comprometido puede abrir muchas puertas; esa es una explicación general nuestra y no un dato de la nota. Lo relevante para cualquier empresa es que el punto de entrada habría sido un equipo de trabajo y no un fallo de la tecnología blockchain.
Polymarket: el riesgo de las dependencias externas
El caso de Binance se conoció solo un día después de que Polymarket, el mercado de predicción estadounidense basado en criptomonedas, sufriera otro ataque. Según Georgy Kucherin, investigador de seguridad de Kaspersky citado en la nota, se debió a un script de monitorización de usuarios reales de terceros, DebugBear, integrado en el sitio web de la plataforma. Es decir, el riesgo no estaba en el código propio, sino en un servicio externo que la web cargaba. Para Kucherin, estos incidentes demuestran que las plataformas de criptomonedas no son inmunes a los ciberataques y pueden verse comprometidas por distintos vectores, porque tanto los sistemas internos como las dependencias externas pueden convertirse en superficies de ataque.
Blockchain es segura, pero no es toda la cadena
La nota explica por qué blockchain tiene fama de segura. Es un libro de registro digital y descentralizado que almacena información en bloques enlazados cronológicamente mediante criptografía, sin depender de un intermediario central como un banco o una empresa. Los registros se distribuyen en copias idénticas entre miles de nodos que validan cada nueva entrada de forma colectiva y mediante reglas de consenso, lo que hace que la información sea prácticamente imposible de alterar, transparente y permanente. Pero esa solidez describe el registro, no todo lo que lo rodea: los equipos de las personas, las credenciales, los servicios externos y los procesos de retiro también son parte del sistema. Por eso los expertos insisten en que un incidente de esta magnitud puede ocurrir aunque la tecnología de base sea robusta.
El efecto dominó
Dimitriadis también señaló la creciente interconexión de las infraestructuras digitales, incluidas las de bancos, aseguradoras y otras entidades financieras. Según él, un incidente de estas características podría desencadenar un efecto dominó que afectara a proveedores, operaciones y clientes. Kucherin añadió que los titulares de activos en criptomonedas se han convertido cada vez más en objetivos de actores maliciosos en los últimos años, y que los dispositivos sin soluciones de seguridad despiertan un interés especial entre los atacantes.
Resumen visual
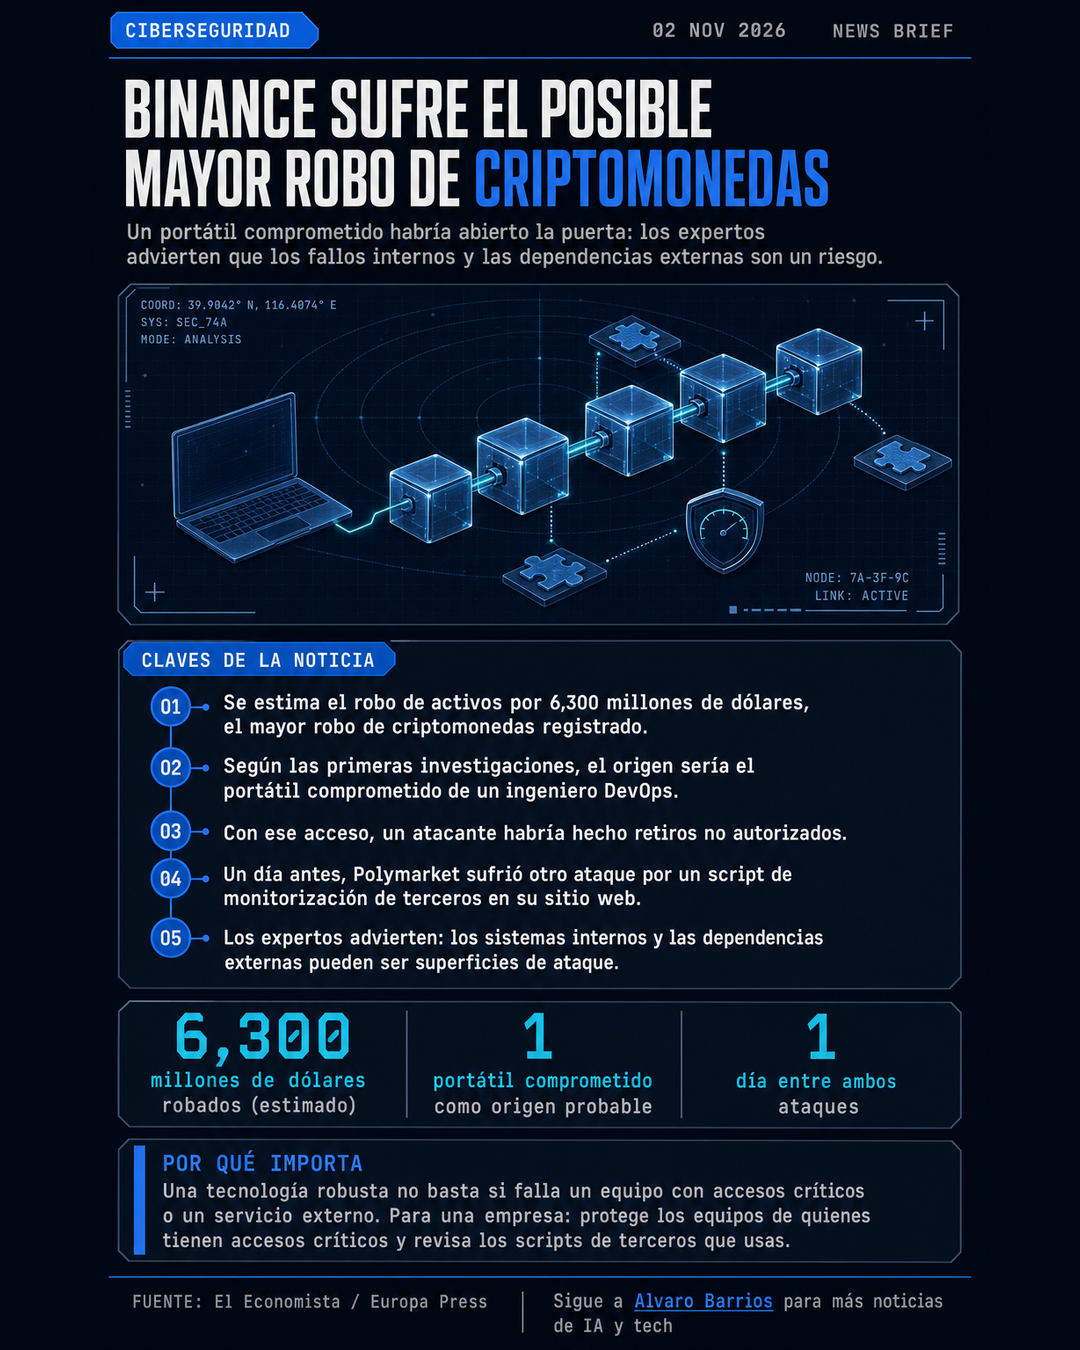
Esta infografía resume los datos clave del incidente y las advertencias de los expertos.
Qué significa para tu empresa
Tu empresa quizá no maneje criptomonedas, pero casi toda empresa tiene equipos con accesos importantes y servicios de terceros integrados. Estas recomendaciones son criterio de Infinitix y no conclusiones de la nota, y no sustituyen la asesoría de un especialista en seguridad.
- Protege los equipos de quienes tienen accesos críticos. Administradores, desarrolladores y personal de finanzas necesitan equipos actualizados, con seguridad instalada, cifrado de disco y control de qué se instala. Un solo portátil comprometido puede abrir muchas puertas.
- Aplica permisos mínimos y aprobaciones para lo de alto valor. Que ninguna persona pueda, sola, mover grandes cantidades de dinero o modificar sistemas críticos. Pide una segunda aprobación y define límites y alertas para retiros o cambios inusuales.
- Haz un inventario de servicios y scripts de terceros. Lista qué herramientas externas cargan tus sitios y sistemas, quién las aprobó y qué datos ven. Retira las que no uses y revisa periódicamente las demás.
- Ten un plan de respuesta antes de necesitarlo. Define quién decide, a quién se avisa y cómo se bloquean accesos cuando se sospecha un incidente. Practica el plan al menos una vez al año.
- Ajusta el acceso de los agentes de IA como el de una persona con privilegios. Si usas agentes de IA conectados a correo, finanzas o tiendas, dales permisos mínimos y aprobación humana para acciones irreversibles. Cada conexión nueva es una superficie de ataque más.
El principio de contención y permisos acotados es el mismo que piden los especialistas en la carta de más de 400 científicos sobre seguridad de la IA.
Y como ejemplo de un asistente de IA conectado a muchas aplicaciones, revisa nuestro análisis de Claude Duet.
Para ver cómo se evalúa un sistema antes de confiar en él, revisa nuestro análisis del informe de la OCDE sobre la IA gubernamental en México.
En Infinitix diseñamos agentes de IA y automatizaciones con permisos acotados, pruebas sobre datos reales y supervisión humana. Conoce nuestros servicios de agentes de IA o cómo automatizar procesos con IA.
Lo que la nota no dice
La nota no confirma de forma definitiva la causa del incidente: habla de primeras investigaciones. La cifra de 6,300 millones de dólares es una estimación y no incluye una declaración de la plataforma sobre cómo ocurrió, cuántos usuarios se afectaron o cómo se recuperarán los fondos. Tampoco detalla qué medidas tomó la empresa ni si el caso de Polymarket tiene relación con el de Binance más allá de la cercanía en el tiempo. Conviene tratarlo como un incidente en desarrollo y esperar los informes oficiales.
Preguntas frecuentes
¿Qué pasó en el hackeo a Binance?
Según la nota, se estima el robo de activos valorados en 6,300 millones de dólares, una cifra que lo convertiría en el mayor robo de criptomonedas registrado hasta la fecha. Las primeras investigaciones apuntan a que el origen fue el portátil comprometido de un ingeniero DevOps, que permitió a un atacante acceder al sistema y hacer retiros no autorizados.
¿Se rompió la tecnología blockchain?
La nota no lo indica. Explica que blockchain es una tecnología segura por ser un registro digital y descentralizado, y que, por muy robusta que sea, las vulnerabilidades pueden estar en los sistemas internos y en las dependencias externas de la plataforma.
¿Qué le pasó a Polymarket?
Un día antes, Polymarket, un mercado de predicción estadounidense basado en criptomonedas, sufrió otro ataque. Según un investigador de Kaspersky citado en la nota, se debió a un script de monitorización de usuarios reales de terceros, DebugBear, integrado en el sitio web de la plataforma.
¿Qué es una superficie de ataque?
Es el conjunto de puntos por los que alguien podría intentar entrar a un sistema. Los expertos citados advierten de que tanto los sistemas internos como las dependencias externas, como servicios y scripts de terceros, pueden convertirse en superficies de ataque.
¿Podría tener un efecto dominó?
Sí, según Chris Dimitriadis, de ISACA, por la creciente interconexión de las infraestructuras digitales de bancos, aseguradoras y otras entidades financieras. Un incidente así podría afectar a proveedores, operaciones y clientes.
¿Qué puede hacer una empresa para reducir este riesgo?
Proteger los equipos de quienes tienen accesos críticos, aplicar permisos mínimos y aprobaciones para operaciones de alto valor, y revisar los servicios y scripts de terceros que usa. Son recomendaciones nuestras, no conclusiones de la nota.
Conclusión
El hackeo a Binance recuerda que una tecnología robusta no basta si falla un equipo con accesos críticos o un servicio externo. Para tu empresa, la lección es proteger los equipos clave, aplicar permisos mínimos y aprobaciones, revisar los servicios de terceros y tener un plan de respuesta. Este artículo es informativo y no es una recomendación de inversión ni asesoría de seguridad personalizada. Fuente: El Economista / Europa Press.
Artículos relacionados
- Anthropic salida a bolsa: qué revela su documentación sobre ingresos, pérdidas y riesgos de la IA
- Seguridad de la IA: 400 científicos piden contención y supervisión internacional, y qué hacer en tu empresa
- Claude Duet: qué es el asistente de IA proactivo de Anthropic y qué debe vigilar tu empresa
- México no audita su IA gubernamental: qué dice la OCDE y qué aprende tu empresa